Segnalazione ransomware: Ceres Tolvas
Cosa significa
Una fonte OSINT pubblica associa Ceres Tolvas al gruppo qilin. La notizia non e stata verificata in modo indipendente da EudorIA.
Perché conta
Il segnale puo aiutare il monitoraggio del rischio di filiera, ma non deve essere trattato come conferma di compromissione.
Azioni consigliate
- Correlare il segnale con fonti indipendenti e telemetria autorizzata.
- Evitare comunicazioni esterne finche l'attribuzione non e confermata.
Traduzione in elaborazione
Il contenuto ufficiale è disponibile nella lingua originale. La versione italiana verrà pubblicata al termine dei controlli automatici.
Testo acquisito dalla fonte
Indice OSINT pubblico: Ceres Tolvas viene associata al gruppo qilin. La segnalazione non e stata verificata da EudorIA e non equivale alla conferma di un incidente.
Evidenza della rivendicazione
Evidenza acquisita dal collector isolato. La rivendicazione richiede verifica indipendente e non prova da sola una compromissione.
Descrizione pubblicata dalla fonte
CERES TOLVAS Business Services COMPANY URL ZOOM INFO SEP 18, 2026 0 photos
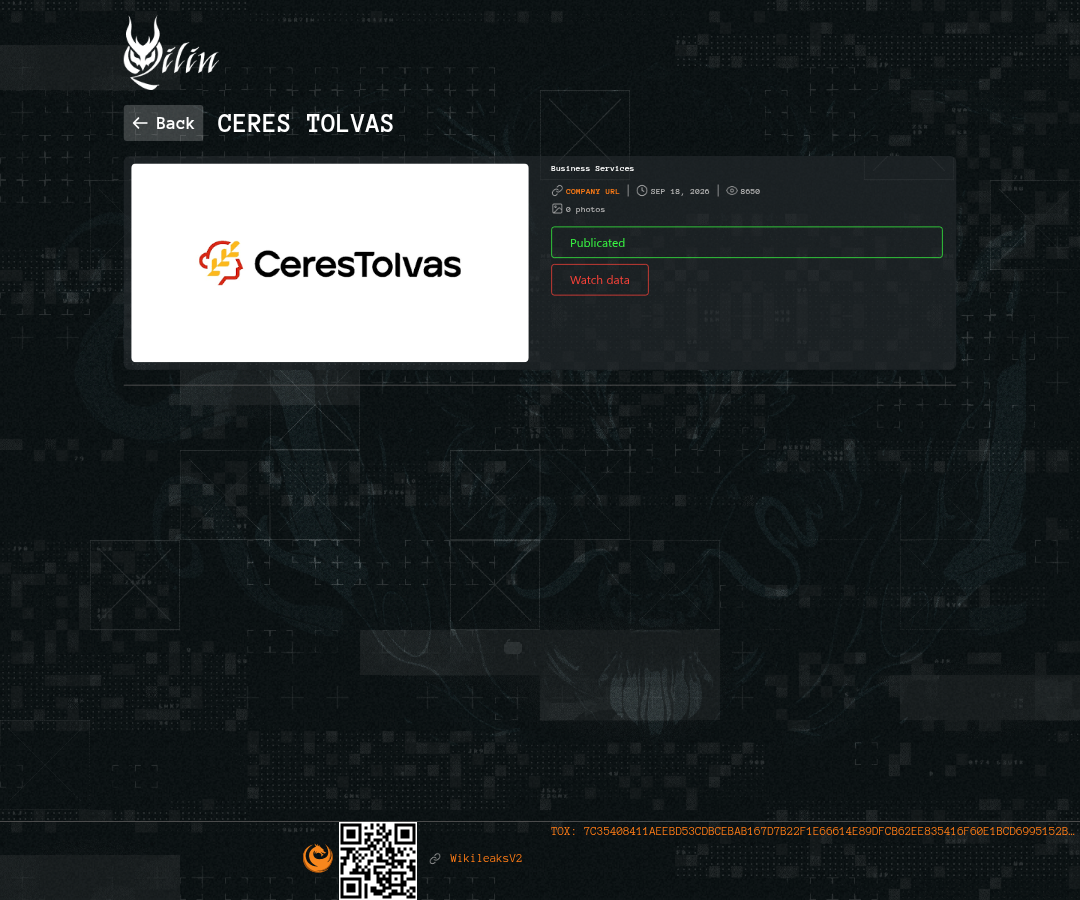
40f7b81ea3d053bd14398bac1b4c36dc38c12b5f87cf0676062add49474cf238fb8f024608e8fa03bb5d8501995b950241f860a681a980bdbd1cf9d49827c079- Evidenza acquisita il
- 2026-09-25T19:00:05.389939+00:00
- Data indicata dalla fonte
- SEP 18, 2026
- Accesso diretto
- No
Questa immagine documenta la pagina alla data di acquisizione; non certifica il suo contenuto alla data della segnalazione storica.
- Fonte
- ransomware.live public index
- Entità pubblicatrice
- ransomware.live
- Tipo entità
- public index
- Area
- Global · AR
- Lingua originale
- en · traduzione in preparazione
- Pubblicazione
- 18/09/2026 12:11
- Classificazione
- reported
- Entità citata
- Ceres Tolvas
- Gruppo attribuito dalla fonte
- qilin
- Paese indicato
- AR
- Dominio pubblico
- cerestolvas.com.ar
Azione indicata dalla fonte
Verificare con fonti indipendenti prima di qualunque decisione operativa o comunicazione al cliente.